Kurumsal Ofis Taşıma Sürecinde Veri Güvenliği ve Gizlilik Yönetimi Rehberi
Kurumsal ofis taşıma projeleri, sadece mobilya ve ekipmanların fiziksel olarak yeni bir konuma aktarılmasıyla sınırlı kalmaz; aynı zamanda şirketin kritik verilerinin güvenli bir şekilde korunması ve gizliliğinin sağlanması da büyük bir sorumluluktur. Kurumsal ofis taşıma veri güvenliği rehberimizde, bu sürecin her aşamasında alınması gereken önlemleri, risk analizi yöntemlerini ve iletişim stratejilerini detaylı bir şekilde ele alacağız.
1. Taşıma Öncesi Veri Envanteri ve Risk Analizi
Taşıma planlamasının ilk adımı, ofisteki tüm dijital varlıkların kapsamlı bir envanterinin çıkarılmasıdır. Bu envanter, sunucular, depolama birimleri, yedekleme cihazları, mobil cihazlar ve hatta bulut hizmetlerine erişim bilgilerini içermelidir.
- Envanter listesi oluşturun: Cihaz tipi, model, içerdiği veri türü ve kritikliği gibi bilgileri tablo halinde kaydedin.
- Risk değerlendirmesi yapın: Her bir varlık için veri kaybı, yetkisiz erişim ve fiziksel hasar risklerini puanlayın.
- Gizlilik sınıflandırması: Verileri gizlilik düzeyine göre (örnek: Kamu, İç, Gizli, Çok Gizli) sınıflandırın.
Bu adımlar, taşıma sırasında hangi önlemlerin öncelikli olduğunu belirlemenize yardımcı olur.
2. Şifreleme ve Fiziksel Koruma Önlemleri
Veri güvenliğinin temel taşı, bilgilerin taşınma aşamasında şifrelenmiş olmasıdır. Şifreleme, hem veri kaybı hem de yetkisiz erişim riskini büyük ölçüde azaltır.
2.1. Disk Şifreleme
Sunucu ve depolama birimlerinde tam disk şifreleme (Full Disk Encryption – FDE) kullanın. BitLocker, VeraCrypt veya kurumunuzun tercih ettiği kurumsal şifreleme çözümleri bu amaçla uygundur.
2.2. Taşıma Kutuları ve Kasa
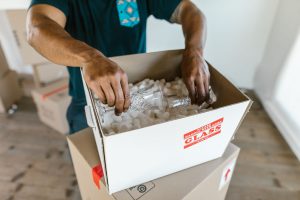
Fiziksel cihazları taşırken, anti-şok ve kilitli taşıma kutuları tercih edin. Özellikle SSD ve harici hard disk gibi hassas cihazlar için içi yumuşak malzeme ile kaplanmış, kilitlenebilir kasalar kullanılmalıdır.
2.3. Veri Silme ve Yedekleme
Taşıma sonrası eski ofiste kalan cihazlarda veri silme (Secure Erase) prosedürlerini uygulayın. Aynı zamanda, taşıma öncesi alınan yedeklerin bütünlüğünü kontrol edin; yedeklerin bir kopyasını farklı bir konumda saklamak, felaket durumunda kritik bir öneme sahiptir.
3. Taşıma Ekibi ve Sözleşme Yönetimi
Taşıma sürecinde görev alacak ekip, veri güvenliği konusunda bilinçli olmalıdır. Bu nedenle, dış taşıma firmalarıyla yapılan sözleşmelerde aşağıdaki maddelere yer vermek gerekir:
- Gizlilik Sözleşmesi (NDA): Taşıma ekibi, ofis içindeki tüm verilerin gizliliğini korumayı taahhüt eder.
- Güvenlik Protokolleri: Şifreli cihazların taşınması, taşıma sırasında denetim raporları ve kamera kayıtları gibi prosedürler belirtilmelidir.
- Sorumluluk ve Tazminat: Veri kaybı veya hasar durumunda sorumluluk limitleri net olarak tanımlanmalıdır.
Ek olarak, taşıma ekibi için kısa bir veri güvenliği eğitimi düzenlemek, hatalı uygulamaların önüne geçer.
4. Taşıma Sürecinde İletişim ve İzleme
Veri güvenliği, sadece teknik önlemlerle sınırlı değildir; aynı zamanda süreç boyunca şeffaf ve zamanında iletişimle desteklenmelidir.
- Taşıma takvimi paylaşımı: Tüm paydaşlara (IT, yönetim, çalışanlar) taşıma tarihleri ve kritik adımlar hakkında düzenli bilgilendirme yapılmalıdır.
- Canlı izleme: Taşıma sırasında GPS tabanlı araç takibi ve cihazların konum raporları alınarak olası sapmalar anında tespit edilir.
- Olay yönetim planı: Taşıma sırasında beklenmedik bir veri ihlali gerçekleşirse, kimlerin bilgilendirileceği, hangi adımların atılacağı önceden tanımlanmalıdır.
5. Taşıma Sonrası Doğrulama ve Testler
Yeni ofise yerleştirilen ekipmanların ve verilerin bütünlüğü, taşıma sonrası kapsamlı bir test süreciyle doğrulanmalıdır.
- Donanım kontrolü: Fiziksel hasar, bağlantı ve güç testleri yapılır.
- Veri bütünlüğü kontrolü: SHA-256 gibi hash algoritmalarıyla yedek ve canlı verilerin eşleşmesi kontrol edilir.
- Uygulama erişim testi: Kritik iş uygulamaları (ERP, CRM vb.) yeni ortamda sorunsuz çalışıyor mu, erişim izinleri doğru mu gibi sorulara yanıt aranır.
Bu adımlar tamamlandıktan sonra, veri güvenliği raporu hazırlanıp yönetim onayına sunulur.
Sıkça Sorulan Sorular
- Taşıma sırasında veri kaybı yaşanırsa ne yapılmalı? İlk adım, en son alınan yedekten geri yükleme işlemidir. Yedeklerin bütünlüğü önceden kontrol edilmiş olmalı; aksi takdirde veri kurtarma uzmanlarıyla iletişime geçilmelidir.
- Bulut tabanlı veriler taşınma sürecinde risk oluşturur mu? Bulut hizmetleri fiziksel taşımaya dahil değildir, ancak erişim anahtarları ve API tokenları gibi kimlik bilgileri şifreli olarak saklanmalı ve taşıma sırasında sınırlı erişim sağlanmalıdır.
- Taşıma ekibiyle NDA imzalamak zorunlu mu? Evet. Özellikle veri gizliliği kanunları (KVKK, GDPR) kapsamında, çalışanların ve üçüncü tarafların gizlilik yükümlülüklerini resmi bir sözleşme ile belgelemek yasal bir gerekliliktir.
- Şifreli cihazların taşınması ekstra maliyet getirir mi? Şifreleme yazılım lisansları ve güvenli taşıma kutuları ek maliyet oluşturabilir; ancak bu maliyet veri ihlali riskini azaltarak uzun vadede tasarruf sağlar.
- Taşıma sonrası veri güvenliği testleri ne kadar sürer? Test süresi, ofisin büyüklüğüne ve veri miktarına bağlıdır; genellikle 1‑2 hafta içinde tamamlanması hedeflenir.
Kurumsal ofis taşıma sürecinizde veri güvenliğini ön planda tutarak, hem yasal uyumluluğu sağlarsınız hem de iş sürekliliğini kesintisiz bir şekilde devam ettirirsiniz. Daha fazla taşıma rehberi ve güncel ipuçları için ofis taşıma blogumuzu ziyaret etmeyi unutmayın.

Yorum gönder